


Giới thiệu
Trong bài viết này, chúng ta sẽ tìm hiểu cách cấu hình OSPF single-area (một vùng) cơ bản trên thiết bị Juniper.
Trên hệ điều hành JunOS, hầu hết các cấu hình OSPF đều được thực hiện trong phần protocols, thay vì cấu hình trực tiếp trên từng interface như ở một số hãng khác (ví dụ Cisco).
Cấu hình này áp dụng cho toàn bộ các dòng thiết bị chạy JunOS, bao gồm:
M, T, MX, PTX, SRX, EX và QFX.
Cấu hình nhanh (Quick Answer)
Dưới đây là cấu hình OSPF cơ bản:
set protocols ospf area 0.0.0.0 interface lo0 passive
set protocols ospf area 0.0.0.0 interface all
set protocols ospf area 0.0.0.0 interface fxp0 disable
set protocols ospf reference-bandwidth 100g
Tuy nhiên, bạn nên đọc tiếp để hiểu rõ hơn cách hoạt động của từng dòng lệnh.
Giải thích cấu hình
- interface lo0 passive
→ Đặt interface loopback ở chế độ passive
→ Không tạo neighbor OSPF nhưng vẫn quảng bá route - interface all
→ Kích hoạt OSPF trên tất cả các interface - interface fxp0 disable
→ Tắt OSPF trên cổng quản lý (management interface) - reference-bandwidth 100g
→ Thiết lập băng thông tham chiếu để tính cost (metric)
Nếu thiết bị của bạn sử dụng interface quản lý khác, bạn cần disable đúng interface đó, ví dụ:
- me0
- vme0
- em0
Môi trường Lab
Trong bài lab này, chúng ta sử dụng Logical Systems trên JunOS để mô phỏng nhiều router trên cùng một thiết bị.
Các logical system này được kết nối với nhau thông qua các interface dạng logical tunnel (lt-).
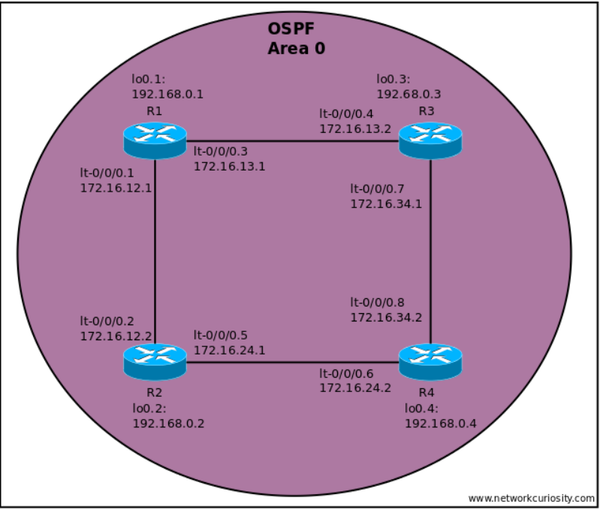
Mô hình triển khai
- Các router từ R1 đến R4 được cấu hình dưới dạng logical systems
- Tất cả router đều có cấu hình loopback interface
- Các interface kết nối giữa các router đã được cấu hình sẵn
Cách thực hiện lệnh
Toàn bộ các lệnh cấu hình và kiểm tra (show command) trong bài lab được thực hiện trong ngữ cảnh:
cli logical-system <tên-logical-system>
Điều này có nghĩa là:
- Bạn không cần chỉ định logical system trong từng câu lệnh
- Output hiển thị sẽ giống như đang làm việc trên các router vật lý độc lập
Nói cách khác:
Logical system giúp mô phỏng nhiều router nhưng trải nghiệm CLI vẫn như bình thường
Ví dụ cấu hình ban đầu
Dưới đây là ví dụ cấu hình của R1 trước khi bắt đầu cấu hình OSPF.
interfaces {
lt-0/0/0 {
unit 1 {
encapsulation ethernet;
peer-unit 2;
family inet {
address 172.16.12.1/24;
}
}
unit 3 {
encapsulation ethernet;
peer-unit 4;
family inet {
address 172.16.13.1/24;
}
}
}
lo0 {
unit 1 {
family inet {
address 192.168.0.1/32;
}
}
}
}
Lựa chọn cấu hình
Trước khi bắt đầu, chúng ta cần đưa ra một vài quyết định:
Có nên cấu hình router-id thủ công, hay để router tự chọn?
Có nên thiết lập reference bandwidth lớn hơn giá trị mặc định?
OSPF yêu cầu phải có Router ID. Nếu không cấu hình thủ công, router sẽ tự động chọn địa chỉ IP của interface đầu tiên được bật lên, thường là interface loopback.
Trong ví dụ này, chúng ta sẽ sử dụng cả hai cách để bạn có thể thấy cách chúng hoạt động.
Reference bandwidth là giá trị mà OSPF sử dụng để tính toán cost của một đường link. Giá trị mặc định là 100Mbps (100000000), nhưng mức này là quá thấp đối với hầu hết các mạng hiện nay và khiến gần như tất cả các interface đều có cost (metric) bằng 1. Trong bài lab này, chúng ta sẽ đặt reference bandwidth là 100Gbps.
Khi lựa chọn reference bandwidth cho mạng của bạn, hãy chọn một giá trị đủ lớn để vẫn phù hợp với các interface có tốc độ cao hơn trong tương lai.
Cấu hình trên R1
Trên R1, chúng ta sẽ cấu hình Router ID thủ công.
lab@vRouter-1:R1> edit
Entering configuration mode
[edit]
lab@vRouter-1:R1# set routing-options router-id 192.168.0.1
[edit]
lab@vRouter-1:R1# set protocols ospf reference-bandwidth 100g
[edit]
lab@vRouter-1:R1# set protocols ospf area 0 interface lo0.1 passive
[edit]
lab@vRouter-1:R1# set protocols ospf area 0 interface all
[edit]
lab@vRouter-1:R1# set protocols ospf area 0 interface fxp0 disable
[edit]
lab@vRouter-1:R1# commit and-quit
commit complete
Exiting configuration mode
lab@vRouter-1:R1> show configuration protocols
ospf {
area 0.0.0.0 {
interface lo0.1 {
passive;
}
interface all;
interface fxp0.0 {
disable;
}
}
reference-bandwidth 100g;
}
Như bạn có thể thấy, trên JunOS các interface được cấu hình bên trong OSPF area.
Tùy chọn passive sẽ ngăn OSPF cố gắng thiết lập quan hệ láng giềng (adjacency) trên interface đó, nhưng vẫn đưa mạng của interface vào như một route nội bộ của OSPF.
Việc sử dụng interface all sẽ chạy OSPF trên tất cả các interface. Trong trường hợp này, đó là tất cả các interface thuộc logical system của R1.
Tùy chọn disable cho interface fxp0 nhằm đảm bảo rằng OSPF không chạy trên interface quản lý, vì nếu không nó sẽ bị включ bởi câu lệnh interface all.
Lưu ý:
disable dưới interface fxp0 không phải là tắt toàn bộ interface, mà chỉ là tắt OSPF trên interface đó.
Bây giờ chúng ta có thể kiểm tra nhanh các OSPF neighbor và interface. Ở thời điểm này, chúng ta chưa kỳ vọng có neighbor nào. Việc kiểm tra các OSPF interface giúp xác nhận cấu hình là chính xác.
lab@vRouter-1:R1> show ospf neighbor
lab@vRouter-1:R1> show ospf interface
Interface State Area DR ID BDR ID Nbrs
lo0.1 DRother 0.0.0.0 0.0.0.0 0.0.0.0 0
lt-0/0/0.1 DR 0.0.0.0 192.168.0.1 0.0.0.0 0
lt-0/0/0.3 DR 0.0.0.0 192.168.0.1 0.0.0.0 0
lab@vRouter-1:R1>
Cấu hình R2
Với R2, chúng ta sẽ cấu hình OSPF hơi khác một chút. Chúng ta sẽ để router tự chọn Router ID, và không sử dụng câu lệnh interface all.
lab@vRouter-1:R2> edit
Entering configuration mode
[edit]
lab@vRouter-1:R2# set protocols ospf reference-bandwidth 100g
[edit]
lab@vRouter-1:R2# set protocols ospf area 0 interface lo0.2 passive
[edit]
lab@vRouter-1:R2# set protocols ospf area 0 interface lt-0/0/0.2
[edit]
lab@vRouter-1:R2# set protocols ospf area 0 interface lt-0/0/0.5
[edit]
lab@vRouter-1:R2# show protocols
ospf {
area 0.0.0.0 {
interface lo0.2 {
passive;
}
interface lt-0/0/0.2;
interface lt-0/0/0.5;
}
reference-bandwidth 100g;
}
[edit]
lab@vRouter-1:R2# commit and-quit
commit complete
Exiting configuration mode
Do interface lt-0/0/0 có nhiều unit, nên chúng ta phải chỉ định rõ unit trong câu lệnh interface. Nếu bạn không chỉ định số unit, JunOS sẽ mặc định là unit 0.
Bây giờ chúng ta có thể kiểm tra nhanh các neighbor và các interface OSPF.
lab@vRouter-1:R2> show ospf neighbor
Address Interface State ID Pri Dead
172.16.12.1 lt-0/0/0.2 Full 192.168.0.1 128 36
lab@vRouter-1:R2> show ospf interface
Interface State Area DR ID BDR ID Nbrs
lo0.2 DRother 0.0.0.0 0.0.0.0 0.0.0.0 0
lt-0/0/0.2 BDR 0.0.0.0 192.168.0.1 192.168.0.2 1
lt-0/0/0.5 DR 0.0.0.0 192.168.0.2 0.0.0.0 0
lab@vRouter-1:R2>
Chúng ta đã có quan hệ láng giềng (neighbor adjacency) với R1, vì đã cấu hình trước đó.
Các interface lt- được cấu hình với encapsulation Ethernet, điều này khiến chúng trở thành các interface dạng broadcast, và đó là lý do tại sao có quá trình bầu chọn DR (Designated Router) trên các interface này.
Cấu hình R3 và R4
Cấu hình OSPF cho R3 và R4 như sau:
R3:
lab@vRouter-1:R3> show configuration protocols
ospf {
area 0.0.0.0 {
interface lo0.3 {
passive;
}
interface lt-0/0/0.4;
interface lt-0/0/0.7;
}
reference-bandwidth 100g;
}
lab@vRouter-1:R3>
R4:
lab@vRouter-1:R4> show configuration protocols
ospf {
area 0.0.0.0 {
interface lo0.4 {
passive;
}
interface lt-0/0/0.6;
interface lt-0/0/0.8;
}
reference-bandwidth 100g;
}
lab@vRouter-1:R4>
Kiểm tra OSPF
Bây giờ khi chúng ta đã cấu hình OSPF giữa bốn router, chúng ta có thể tiến hành kiểm tra OSPF. Kết quả dưới đây được lấy từ R1.
lab@vRouter-1:R1> show ospf interface
Interface State Area DR ID BDR ID Nbrs
lo0.1 DRother 0.0.0.0 0.0.0.0 0.0.0.0 0
lt-0/0/0.1 DR 0.0.0.0 192.168.0.1 192.168.0.2 1
lt-0/0/0.3 DR 0.0.0.0 192.168.0.1 192.168.0.3 1
lab@vRouter-1:R1>
Chúng ta có thể thấy R1 là Designated Router (DR) cho cả hai interface lt-, cùng với Router ID của DR và BDR, và số lượng neighbor trên mỗi interface.
Interface lo0.1 ở trạng thái DRother vì chúng ta đã cấu hình nó là passive interface.
lab@vRouter-1:R1> show ospf neighbor
Address Interface State ID Pri Dead
172.16.12.2 lt-0/0/0.1 Full 192.168.0.2 128 36
172.16.13.2 lt-0/0/0.3 Full 192.168.0.3 128 37
lab@vRouter-1:R1>
Lệnh show ospf neighbor hiển thị trạng thái của các adjacency mà router đã thiết lập. Nó cho thấy địa chỉ của router peer, interface, độ ưu tiên (priority) của neighbor trong việc bầu chọn DR, và giá trị dead timer hiện tại.
Nếu bạn chạy lệnh này nhiều lần liên tiếp, bạn sẽ thấy giá trị dead timer thay đổi.
Tiếp theo, chúng ta có thể xem các route OSPF trong bảng định tuyến.
lab@vRouter-1:R1> show route protocol ospf
inet.0: 11 destinations, 11 routes (11 active, 0 holddown, 0 hidden)
+ = Active Route, - = Last Active, * = Both
172.16.24.0/24 *[OSPF/10] 00:04:25, metric 2
> to 172.16.12.2 via lt-0/0/0.1
172.16.34.0/24 *[OSPF/10] 00:49:13, metric 2
> to 172.16.13.2 via lt-0/0/0.3
192.168.0.2/32 *[OSPF/10] 00:04:25, metric 1
> to 172.16.12.2 via lt-0/0/0.1
192.168.0.3/32 *[OSPF/10] 00:49:13, metric 1
> to 172.16.13.2 via lt-0/0/0.3
192.168.0.4/32 *[OSPF/10] 00:04:25, metric 2
to 172.16.12.2 via lt-0/0/0.1
> to 172.16.13.2 via lt-0/0/0.3
224.0.0.5/32 *[OSPF/10] 05:32:23, metric 1
MultiRecv
inet6.0: 1 destinations, 1 routes (1 active, 0 holddown, 0 hidden)
lab@vRouter-1:R1>
Kết quả này cho thấy R1 có route đến hai mạng kết nối giữa R2 và R4, và giữa R3 và R4. Ngoài ra, nó cũng có route đến các loopback của ba router còn lại.
Route đến R4 (192.168.0.4) có hai next-hop. Điều này là do có hai đường đi bằng nhau từ R1 đến R4. Theo mặc định, R1 sẽ chỉ chọn một trong các route này để đưa vào bảng chuyển tiếp (forwarding table), nhưng nội dung này sẽ được đề cập chi tiết hơn trong bài viết khác.
Có một lệnh khác là show ospf route, lệnh này hiển thị các route như cách OSPF đã tính toán, trước khi chúng được đưa vào bảng định tuyến chính. Không nên nhầm lẫn lệnh này với show route mà chúng ta đã sử dụng trước đó.
lab@vRouter-1:R1> show ospf route
Topology default Route Table:
Prefix Path Route NH Metric NextHop Nexthop
Type Type Type Interface Address/LSP
192.168.0.2 Intra Router IP 1 lt-0/0/0.1 172.16.12.2
192.168.0.3 Intra Router IP 1 lt-0/0/0.3 172.16.13.2
192.168.0.4 Intra Router IP 2 lt-0/0/0.1 172.16.12.2
lt-0/0/0.3 172.16.13.2
172.16.12.0/24 Intra Network IP 1 lt-0/0/0.1
172.16.13.0/24 Intra Network IP 1 lt-0/0/0.3
172.16.24.0/24 Intra Network IP 2 lt-0/0/0.1 172.16.12.2
172.16.34.0/24 Intra Network IP 2 lt-0/0/0.3 172.16.13.2
192.168.0.1/32 Intra Network IP 0 lo0.1
192.168.0.2/32 Intra Network IP 1 lt-0/0/0.1 172.16.12.2
192.168.0.3/32 Intra Network IP 1 lt-0/0/0.3 172.16.13.2
192.168.0.4/32 Intra Network IP 2 lt-0/0/0.1 172.16.12.2
lt-0/0/0.3 172.16.13.2
lab@vRouter-1:R1>
Chúng ta có thể hiển thị cơ sở dữ liệu OSPF (OSPF database). Tại đây, có thể thấy có 4 Router LSA và 4 Network LSA.
Cơ sở dữ liệu chỉ hiển thị một area OSPF duy nhất – area 0, vì chúng ta không cấu hình thêm area nào khác.
Dấu hoa thị * bên cạnh Router ID cho biết các LSA được tạo bởi router cục bộ.
lab@vRouter-1:R1> show ospf database
OSPF database, Area 0.0.0.0
Type ID Adv Rtr Seq Age Opt Cksum Len
Router *192.168.0.1 192.168.0.1 0x8000000c 867 0x22 0xd8c5 60
Router 192.168.0.2 192.168.0.2 0x8000000a 869 0x22 0xd3b3 60
Router 192.168.0.3 192.168.0.3 0x80000005 873 0x22 0xda97 60
Router 192.168.0.4 192.168.0.4 0x80000004 503 0x22 0xe277 60
Network *172.16.12.1 192.168.0.1 0x80000009 868 0x22 0x4add 32
Network 172.16.13.2 192.168.0.3 0x80000001 873 0x22 0x3feb 32
Network 172.16.24.1 192.168.0.2 0x80000002 507 0x22 0xf32b 32
Network 172.16.34.1 192.168.0.3 0x80000002 512 0x22 0x8989 32
lab@vRouter-1:R1>
Chúng ta cũng có thể xem thống kê OSPF (ospf statistics) và log các sự kiện OSPF.
lab@vRouter-1:R1> show ospf statistics
Packet type Total Last 5 seconds
Sent Received Sent Received
Hello 4693 2652 1 1
DbD 12 9 0 0
LSReq 3 2 0 0
LSUpdate 31 23 0 0
LSAck 20 22 0 0
DBDs retransmitted : 0, last 5 seconds : 0
LSAs flooded : 17, last 5 seconds : 0
LSAs flooded high-prio : 24, last 5 seconds : 0
LSAs retransmitted : 1, last 5 seconds : 0
LSAs transmitted to nbr: 4, last 5 seconds : 0
LSAs requested : 3, last 5 seconds : 0
LSAs acknowledged : 26, last 5 seconds : 0
Flood queue depth : 0
Total rexmit entries : 0
db summaries : 0
lsreq entries : 0
Receive errors:
None
lab@vRouter-1:R1>
lab@vRouter-1:R1> show ospf log
Topology default SPF log:
Last instance of each event type
When Type Elapsed
00:09:02 SPF 0.000261
00:09:02 Stub 0.000013
00:09:02 Interarea 0.000002
00:09:02 External 0.000002
00:09:02 NSSA 0.000001
00:09:02 Cleanup 0.000151
Maximum length of each event type
When Type Elapsed
00:55:29 SPF 0.001503
00:12:01 Stub 0.000243
05:28:16 Interarea 0.000003
00:12:01 External 0.000003
05:39:35 NSSA 0.000002
00:56:25 Cleanup 0.003918
Last 100 events
When Type Elapsed
05:28:09 SPF 0.000041
05:28:09 Stub 0.000023
05:28:09 Interarea 0.000002
05:28:09 External 0.000002
...
<< output removed for brevity>>
...
lab@vRouter-1:R1>
Cấu hình OSPF nâng cao (cơ bản)
Ngoài cấu hình cơ bản, có một số tuỳ chọn bổ sung mà bạn có thể muốn thay đổi:
- Thiết lập interface ở chế độ point-to-point
- Cấu hình priority của interface cho việc bầu chọn DR
- Cấu hình thủ công cost cho interface
Đầu tiên, chúng ta sẽ thay đổi kết nối giữa R1 và R3 sang dạng point-to-point. Điều này sẽ loại bỏ việc cần bầu chọn DR.
Việc cấu hình một interface Ethernet thành point-to-point là phổ biến khi nó chỉ kết nối trực tiếp giữa hai router và không có thiết bị nào khác trong mạng đó.
R1:
lab@vRouter-1:R1> show ospf interface
Interface State Area DR ID BDR ID Nbrs
lo0.1 DRother 0.0.0.0 0.0.0.0 0.0.0.0 0
lt-0/0/0.1 DR 0.0.0.0 192.168.0.1 192.168.0.2 1
lt-0/0/0.3 BDR 0.0.0.0 192.168.0.3 192.168.0.1 1
lab@vRouter-1:R1> edit
Entering configuration mode
[edit]
lab@vRouter-1:R1# set protocols ospf area 0 interface lt-0/0/0.3 interface-type p2p
[edit]
lab@vRouter-1:R1# commit and-quit
commit complete
Exiting configuration mode
lab@vRouter-1:R1> show ospf interface
Interface State Area DR ID BDR ID Nbrs
lo0.1 DRother 0.0.0.0 0.0.0.0 0.0.0.0 0
lt-0/0/0.1 DR 0.0.0.0 192.168.0.1 192.168.0.2 1
lt-0/0/0.3 PtToPt 0.0.0.0 0.0.0.0 0.0.0.0 0
lab@vRouter-1:R1>
Sau khi đặt interface sang dạng point-to-point, R1 không thể thiết lập adjacency với R3 vì kiểu interface không khớp. Bây giờ chúng ta sẽ nhanh chóng cập nhật R3.
lab@vRouter-1:R3> show ospf interface
Interface State Area DR ID BDR ID Nbrs
lo0.3 DRother 0.0.0.0 0.0.0.0 0.0.0.0 0
lt-0/0/0.4 DR 0.0.0.0 192.168.0.3 0.0.0.0 1
lt-0/0/0.7 BDR 0.0.0.0 192.168.0.4 192.168.0.3 1
lab@vRouter-1:R3> show ospf neighbor
Address Interface State ID Pri Dead
172.16.13.1 lt-0/0/0.4 Init 192.168.0.1 128 35
172.16.34.2 lt-0/0/0.7 Full 192.168.0.4 128 33
lab@vRouter-1:R3> edit
Entering configuration mode
[edit]
lab@vRouter-1:R3# set protocols ospf area 0 interface lt-0/0/0.4 interface-type p2p
[edit]
lab@vRouter-1:R3# commit and-quit
commit complete
Exiting configuration mode
lab@vRouter-1:R3> show ospf interface
Interface State Area DR ID BDR ID Nbrs
lo0.3 DRother 0.0.0.0 0.0.0.0 0.0.0.0 0
lt-0/0/0.4 PtToPt 0.0.0.0 0.0.0.0 0.0.0.0 1
lt-0/0/0.7 BDR 0.0.0.0 192.168.0.4 192.168.0.3 1
lab@vRouter-1:R3> show ospf neighbor
Address Interface State ID Pri Dead
172.16.13.1 lt-0/0/0.4 Full 192.168.0.1 128 37
172.16.34.2 lt-0/0/0.7 Full 192.168.0.4 128 37
lab@vRouter-1:R3>
Như bạn có thể thấy, ban đầu R3 nghĩ rằng nó có neighbor trên interface đó, nhưng khi xem kỹ hơn thì trạng thái là Init.
Sau khi thay đổi interface sang kiểu point-to-point, adjacency đã được thiết lập lại thành công.
Như bạn có thể thấy, ban đầu R3 tưởng rằng nó đã có neighbor trên interface đó, nhưng khi kiểm tra kỹ thì trạng thái chỉ là Init. Sau khi thay đổi interface sang kiểu point-to-point, adjacency đã được thiết lập lại.
Trong ví dụ tiếp theo, chúng ta sẽ thay đổi kết nối giữa R3 và R4. Chúng ta sẽ tăng priority của interface để R3 trở thành Designated Router (DR), đồng thời tăng cost của interface lên 15 ở cả hai phía.
R3:
Interface State Area DR ID BDR ID Nbrs
lo0.3 DRother 0.0.0.0 0.0.0.0 0.0.0.0 0
lt-0/0/0.4 PtToPt 0.0.0.0 0.0.0.0 0.0.0.0 1
lt-0/0/0.7 BDR 0.0.0.0 192.168.0.4 192.168.0.3 1
Interface State Area DR ID BDR ID Nbrs
lt-0/0/0.7 BDR 0.0.0.0 192.168.0.4 192.168.0.3 1
Type: LAN, Address: 172.16.34.1, Mask: 255.255.255.0, MTU: 1500, Cost: 1
DR addr: 172.16.34.2, BDR addr: 172.16.34.1, Priority: 128
Adj count: 1
Hello: 10, Dead: 40, ReXmit: 5, Not Stub
Auth type: None
Protection type: None
Topology default (ID 0) -> Cost: 1
lab@vRouter-1:R3> edit
Entering configuration mode
[edit]
lab@vRouter-1:R3# set protocols ospf area 0 interface lt-0/0/0.7 priority 200 metric 15
[edit]
lab@vRouter-1:R3# commit and-quit
commit complete
Exiting configuration mode
lab@vRouter-1:R3> show ospf interface
Interface State Area DR ID BDR ID Nbrs
lo0.3 DRother 0.0.0.0 0.0.0.0 0.0.0.0 0
lt-0/0/0.4 PtToPt 0.0.0.0 0.0.0.0 0.0.0.0 1
lt-0/0/0.7 BDR 0.0.0.0 192.168.0.4 192.168.0.3 1
lab@vRouter-1:R3> show ospf interface lt-0/0/0.7 detail
Interface State Area DR ID BDR ID Nbrs
lt-0/0/0.7 BDR 0.0.0.0 192.168.0.4 192.168.0.3 1
Type: LAN, Address: 172.16.34.1, Mask: 255.255.255.0, MTU: 1500, Cost: 15
DR addr: 172.16.34.2, BDR addr: 172.16.34.1, Priority: 200
Adj count: 1
Hello: 10, Dead: 40, ReXmit: 5, Not Stub
Auth type: None
Protection type: None
Topology default (ID 0) -> Cost: 15
lab@vRouter-1:R3>
Tiếp theo, chúng ta sẽ thay đổi cost trên R4 cho cùng liên kết, nhưng giữ nguyên giá trị priority.
lab@vRouter-1:R4> show ospf interface
Interface State Area DR ID BDR ID Nbrs
lo0.4 DRother 0.0.0.0 0.0.0.0 0.0.0.0 0
lt-0/0/0.6 BDR 0.0.0.0 192.168.0.2 192.168.0.4 1
lt-0/0/0.8 DR 0.0.0.0 192.168.0.4 192.168.0.3 1
lab@vRouter-1:R4> show ospf interface lt-0/0/0.8 detail
Interface State Area DR ID BDR ID Nbrs
lt-0/0/0.8 DR 0.0.0.0 192.168.0.4 192.168.0.3 1
Type: LAN, Address: 172.16.34.2, Mask: 255.255.255.0, MTU: 1500, Cost: 1
DR addr: 172.16.34.2, BDR addr: 172.16.34.1, Priority: 128
Adj count: 1
Hello: 10, Dead: 40, ReXmit: 5, Not Stub
Auth type: None
Protection type: None
Topology default (ID 0) -> Cost: 1
lab@vRouter-1:R4> edit
Entering configuration mode
[edit]
lab@vRouter-1:R4# set protocols ospf area 0 interface lt-0/0/0.8 metric 15
[edit]
lab@vRouter-1:R4# commit and-quit
commit complete
Exiting configuration mode
lab@vRouter-1:R4> show ospf interface
Interface State Area DR ID BDR ID Nbrs
lo0.4 DRother 0.0.0.0 0.0.0.0 0.0.0.0 0
lt-0/0/0.6 BDR 0.0.0.0 192.168.0.2 192.168.0.4 1
lt-0/0/0.8 DR 0.0.0.0 192.168.0.4 192.168.0.3 1
lab@vRouter-1:R4> show ospf interface lt-0/0/0.8 detail
Interface State Area DR ID BDR ID Nbrs
lt-0/0/0.8 DR 0.0.0.0 192.168.0.4 192.168.0.3 1
Type: LAN, Address: 172.16.34.2, Mask: 255.255.255.0, MTU: 1500, Cost: 15
DR addr: 172.16.34.2, BDR addr: 172.16.34.1, Priority: 128
Adj count: 1
Hello: 10, Dead: 40, ReXmit: 5, Not Stub
Auth type: None
Protection type: None
Topology default (ID 0) -> Cost: 15
lab@vRouter-1:R4>
Như bạn có thể thấy, cost (hay metric) của interface đã thay đổi, nhưng R4 vẫn là DR. Trong OSPF, DR không có cơ chế preempt, nên nó sẽ không tự động thay đổi khi có router có priority cao hơn tham gia vào mạng. Vì vậy, chúng ta cần phải clear adjacency OSPF, và thao tác này sẽ được thực hiện từ phía R3.
lab@vRouter-1:R3> show ospf interface
Interface State Area DR ID BDR ID Nbrs
lo0.3 DRother 0.0.0.0 0.0.0.0 0.0.0.0 0
lt-0/0/0.4 PtToPt 0.0.0.0 0.0.0.0 0.0.0.0 1
lt-0/0/0.7 BDR 0.0.0.0 192.168.0.4 192.168.0.3 1
lab@vRouter-1:R3> clear ospf neighbor interface lt-0/0/0.7
lab@vRouter-1:R3> show ospf interface
Interface State Area DR ID BDR ID Nbrs
lo0.3 DRother 0.0.0.0 0.0.0.0 0.0.0.0 0
lt-0/0/0.4 PtToPt 0.0.0.0 0.0.0.0 0.0.0.0 1
lt-0/0/0.7 DR 0.0.0.0 192.168.0.3 192.168.0.4 1
lab@vRouter-1:R3>
Trong trường hợp này, chúng ta đã clear neighbor dựa trên từng interface. Tuy nhiên, nếu bạn muốn xóa toàn bộ neighbor, bạn có thể sử dụng lệnh clear ospf neighbor all.
Hãy cẩn thận khi sử dụng lệnh này trong môi trường production. Lý tưởng nhất là bạn chỉ nên tác động đến số lượng adjacency OSPF ít nhất có thể.
Sau khi clear neighbor, R3 hiện đã trở thành DR cho mạng kết nối giữa R3 và R4.
---------------------------------------------------------------------------------------------------------------------------------------------------------------------
CÔNG TY TNHH CÔNG NGHỆ KDA
• Địa chỉ: Số 23E4 Khu dự án nhà ở Cầu Diễn, Tổ 7, Phường Phú Diễn, Tp Hà Nội, Việt Nam
• Điện thoại: 02432012368
• Hotline: 098 115 6699
• Email:admin@shopwifi.vn
• Website: https://shopwifi.vn/


Viết bình luận